Domain dlldatei.de kaufen?
Wir ziehen mit dem Projekt
dlldatei.de um.
Sind Sie am Kauf der Domain
dlldatei.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dlldatei.de kaufen?
Was sind die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software?
Die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software sind die Identifizierung von potenziellen Sicherheitslücken, die Durchführung von Penetrationstests, um Schwachstellen zu finden, und die Implementierung von Sicherheitspatches, um diese zu beheben. Es ist auch wichtig, regelmäßige Sicherheitstests durchzuführen, um sicherzustellen, dass die Software weiterhin geschützt ist und keine neuen Schwachstellen auftreten. Zusätzlich sollten Sicherheitstests von qualifizierten Fachleuten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **
"Was sind die wichtigsten Aspekte, die bei Sicherheitstests von Software beachtet werden müssen?"
Die wichtigsten Aspekte bei Sicherheitstests von Software sind die Identifizierung von Schwachstellen und potenziellen Angriffspunkten, die Überprüfung der Zugriffskontrollen und die Validierung der Verschlüsselungstechniken. Zudem ist es wichtig, die Software kontinuierlich zu testen und zu aktualisieren, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entspricht. Es ist auch entscheidend, dass die Tests von erfahrenen Sicherheitsexperten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **


Ähnliche Suchbegriffe für Sicherheitstests
Top-Angebote
Produkte zum Begriff Sicherheitstests:
-
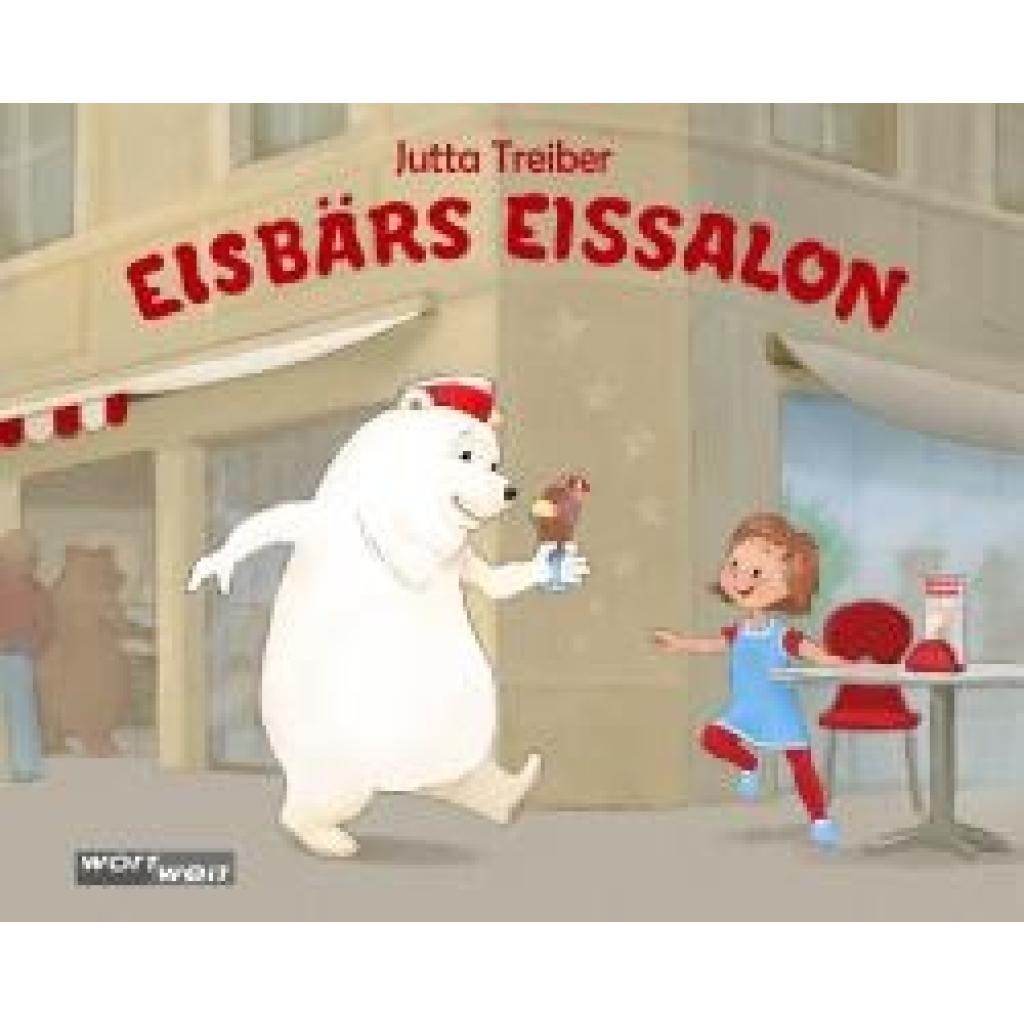
Treiber, Jutta: EISBÄRS EISSALONEISBÄRS EISSALON , EISBÄRS EISSALON - Begleite den Heidelbär und den Erdbär in Eisbärs Eissalon und zerkugel dich vor Lachen! Bei Bärenhitze isst der Heidelbär am liebsten Erdbeereis - und du? Eine schmackhafte Welt voller bunter Bären und köstlichem Eis. Eine warmherzige Geschichte über das lustige Miteinander aller bärigen Freunde, die in Eisbärs Eissalon aufeinandertreffen - über Vielfalt und das süße Glück des Genießens. So bunt und vielfältig wie die Eissorten im Salon selbst. Ein urkomisches Kinderbuch für kleine Genießer*innen und große Träumer*innen. "Eisbärs Eissalon" steckt voller Wortspiele und Reime, die zum Nachsprechen anregen und Groß und Klein ein Lächeln entlocken. Für Schleckermäulchen ab 4 Jahren. , Innenausstattung > Autoteile & Zubehör , Erscheinungsjahr: 20240902, Produktform: Leinen, Autoren: Treiber, Jutta, Illustrator: Nemec, Alex, Keyword: beste kinderbücher ab 4; bilderbuch ab 4; bilderbuch ab 5; bilderbuch bär; bilderbuch eisbär; bilderbuch eisdiele; bilderbuch eissalon; bilderbuch kindergarten; bilderbuch kita; bilderbuch träume; bilderbuch über träume; bilderbücher ab 4; bär bilderbuch; bären geschichte; bärengeschichte; bücher ab 4 jahre; eis essen; eisbär buch kinder; fantasiegeschichte; fantasievolle kindergeschichte; humorvolle kinderbücher; illustriertes kinderbuch; kinderbuch; kinderbuch 4 jahre; kinderbuch ab 4; kinderbuch ab 4 jahre; kinderbuch ab 5; kinderbuch ab 5 jahre; kinderbuch bär; kinderbuch eis; kinderbuch eisbär; kinderbuch eiscreme; kinderbuch eisdiele; kinderbuch kita; kinderbuch mit bär, Fachschema: Bilderbuch~Abzählreim~Kinderreim~Nursery Rhyme~Reim / Kinderreim~Bilderbuch / Sachbilderbuch / Tiere, Natur~Tier / Bilderbuch, Sachbilderbuch~Kinderwitz~Witz / Kinderliteratur, Jugendliteratur~Witze für Kinder~Homosexualität (LGBTQ) / Kinderliteratur, Jugendliteratur, Fachkategorie: Bilderbücher mit Erzähltexten~Frühe Kindheit: Reime und Wortspiele~Frühe Kindheit: Natur & Tiere~Kinder/Jugendliche: Komische (humorvolle) Fantasy~Kinder/Jugendliche: Freundschaftsgeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Humor & Witze~Kinder/Jugendliche: Persönliche und soziale themen: LGBT~Kinder/Jugendliche: Persönliche und soziale Themen: Mitgefühl, Einfühlungsvermögen, Freundlichkeit~Kinder/Jugendliche: Persönliche und soziale Themen: Fröhlichkeit, Freude~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Diversität, Gleichberechtigung und Inklusion, Interesse Alter: empfohlenes Alter: ab 4 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49030000, Warenverzeichnis für die Außenhandelsstatistik: 49030000, Länge: 246, Breite: 203, Höhe: 10, Gewicht: 263, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Seitenzahl: n.pag.,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens 6GK1721-1XG03-0AK0 SINEMA RC Client V3 OSD, für 1 Installation, OSD / Software-Download 6GK17211XG030AK0SINEMA RC Client V3 OSD für 1 Installation Software, OSD / Software-Download, License Key für Server, 3-sprachig (de, en,cn), Windows 10 Pro, Windows Server 2008, 2012 R2, 2016, 2019 (64-Bit) - - E-Mail-Adresse für die Aus- lieferung zwingend erforderlich . SINEMA RC Client V3 OSD für 1 Installation Software, OSD / Software-Download, License Key für Server, 3-sprachig (de, en,cn), Windows 10 Pro, Windows Server 2008, 2012 R2, 2016, 2019 (64-Bit) ******************************* E-Mail-Adresse für die Aus- lie ferung zwingend erforderlich .240,25 €*Versand: 6,80 €Sichere Weiterleitung zum Anbieter

-
Wie können Sicherheitstests dabei helfen, die Risiken für ein Unternehmen zu minimieren? Welche Aspekte sollten bei Sicherheitstests besonders berücksichtigt werden?
Sicherheitstests können helfen, Schwachstellen in Systemen aufzudecken und zu beheben, bevor sie von Angreifern ausgenutzt werden können. Durch regelmäßige Tests können potenzielle Risiken frühzeitig erkannt und minimiert werden. Besonders wichtig ist es, alle relevanten Angriffsvektoren zu berücksichtigen, sowohl intern als auch extern, und die Tests kontinuierlich zu aktualisieren, um mit neuen Bedrohungen Schritt zu halten. **
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von Software, Netzwerken und physischen Einrichtungen zu gewährleisten?
Sicherheitstests können potenzielle Schwachstellen in der Software, den Netzwerken und den physischen Einrichtungen identifizieren, die von potenziellen Angreifern ausgenutzt werden könnten. Durch die Durchführung von Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme und Einrichtungen den geltenden Sicherheitsstandards entsprechen und vor potenziellen Bedrohungen geschützt sind. Darüber hinaus können Sicherheitstests dazu beitragen, die Reaktionsfähigkeit und Widerstandsfähigkeit von Systemen und Einrichtungen gegenüber Angriffen zu verbessern. Indem potenzielle Schwachstellen frühzeitig erkannt und behoben werden, können Sicherheitstests dazu beitragen, die Gesamteffektivität von Software, Netzwerken und physischen Einrichtungen zu gew **
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern und welche verschiedenen Arten von Sicherheitstests gibt es?
Sicherheitstests können dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern, indem sie potenzielle Schwachstellen und Sicherheitslücken identifizieren. Durch regelmäßige Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme vor Cyberangriffen geschützt sind und die Daten ihrer Kunden und Mitarbeiter sicher sind. Es gibt verschiedene Arten von Sicherheitstests, darunter Penetrationstests, Vulnerability Scans, Security Audits und Security Risk Assessments. Jede Art von Sicherheitstest konzentriert sich auf unterschiedliche Aspekte der IT-Sicherheit und hilft dabei, Schwachstellen zu identifizieren und zu beheben. **
-
Wie können Sicherheitstests dazu beitragen, die Zuverlässigkeit und Stabilität von Systemen zu verbessern? Welche gängigen Methoden und Tools werden für Sicherheitstests eingesetzt?
Sicherheitstests können Schwachstellen und potenzielle Angriffspunkte in einem System identifizieren, um diese zu beheben und die Sicherheit zu erhöhen. Durch regelmäßige Sicherheitstests können Systeme auf dem neuesten Stand gehalten und vor möglichen Bedrohungen geschützt werden. Gängige Methoden und Tools für Sicherheitstests sind Penetrationstests, Vulnerability Scanning, Code-Analysen und Security Information and Event Management (SIEM) Systeme. **

Wie können Unternehmen sicherstellen, dass ihre Software und Systeme durch regelmäßige Sicherheitstests vor potenziellen Bedrohungen geschützt sind?
Unternehmen können sicherstellen, dass ihre Software und Systeme durch regelmäßige Sicherheitstests vor potenziellen Bedrohungen geschützt sind, indem sie eine umfassende Sicherheitsrichtlinie implementieren, die regelmäßige Tests und Audits vorschreibt. Darüber hinaus sollten sie sicherstellen, dass ihre Entwickler und IT-Teams regelmäßig geschult werden, um auf dem neuesten Stand der Sicherheitspraktiken zu bleiben. Die Verwendung von automatisierten Sicherheitstools und -scans kann ebenfalls dazu beitragen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. Schließlich ist es wichtig, dass Unternehmen eine proaktive Herangehensweise an die Sicherheit ihrer Software und Systeme verfolgen, indem sie regelmäßig Updates und Patches installieren, um bekannte Sicherheitslücken zu **
"Was sind die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung?"
Die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung sind Penetrationstests, Code-Analysen und Sicherheits-Audits. Penetrationstests simulieren Angriffe von außen, um Schwachstellen aufzudecken. Code-Analysen überprüfen den Programmcode auf potenzielle Sicherheitslücken, während Sicherheits-Audits die gesamte Softwarearchitektur auf Sicherheitsrisiken hin untersuchen. **
Top-Angebote
Produkte zum Begriff Sicherheitstests:
-
Basiswissen Sicherheitstests, Fachbücher von Martin A. SchneiderErstes deutsches Buch zum ISTQB Certified Tester - Advanced Level Specialist - Security Tester. Der Lehrstoff wurde um zusätzliche Informationen und Beispiele aus der Praxis erweitert. Es ist als Lehrbuch, Begleitliteratur zu entsprechenden Schulungen und zum Selbststudium geeignet. Die Autoren geben einen fundierten Einstieg und praxisorientierten Überblick über die technischen, organisatorischen und prozessoralen Aspekte des Sicherheitstestens und vermitteln damit das notwendige Praxiswissen, um für moderne IT-Anwendungen die erforderliche Sicherheit zu gewährleisten, die für eine wirtschaftlich sinnvolle und regulationskonforme Inbetriebnahme von Softwaresystemen notwendig ist. Behandelt werden im Einzelnen: Grundlagen des Testens der Sicherheit, Zwecke, Ziele und Strategien von Sicherheitstests, Sicherheitstestprozesse sowie Sicherheitstests während des gesamten Softwarelebenszyklus.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Basiswissen Sicherheitstests, Gebundene Ausgabe von Frank Simon,Jürgen Grossmann,Christian Alexander Graf,Jürgen Mottok,Martin A. Schneider,Basiswissen Sicherheitstests, Gebundene Ausgabe Von Frank Simon,jürgen Grossmann,christian Alexander Graf,jürgen Mottok,martin A. Schneider, Dpunkt.verlag, 978-3-86490-618-3, Seitenanzahl: 41439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Treiber, Jutta: EISBÄRS EISSALONEISBÄRS EISSALON , EISBÄRS EISSALON - Begleite den Heidelbär und den Erdbär in Eisbärs Eissalon und zerkugel dich vor Lachen! Bei Bärenhitze isst der Heidelbär am liebsten Erdbeereis - und du? Eine schmackhafte Welt voller bunter Bären und köstlichem Eis. Eine warmherzige Geschichte über das lustige Miteinander aller bärigen Freunde, die in Eisbärs Eissalon aufeinandertreffen - über Vielfalt und das süße Glück des Genießens. So bunt und vielfältig wie die Eissorten im Salon selbst. Ein urkomisches Kinderbuch für kleine Genießer*innen und große Träumer*innen. "Eisbärs Eissalon" steckt voller Wortspiele und Reime, die zum Nachsprechen anregen und Groß und Klein ein Lächeln entlocken. Für Schleckermäulchen ab 4 Jahren. , Innenausstattung > Autoteile & Zubehör , Erscheinungsjahr: 20240902, Produktform: Leinen, Autoren: Treiber, Jutta, Illustrator: Nemec, Alex, Keyword: beste kinderbücher ab 4; bilderbuch ab 4; bilderbuch ab 5; bilderbuch bär; bilderbuch eisbär; bilderbuch eisdiele; bilderbuch eissalon; bilderbuch kindergarten; bilderbuch kita; bilderbuch träume; bilderbuch über träume; bilderbücher ab 4; bär bilderbuch; bären geschichte; bärengeschichte; bücher ab 4 jahre; eis essen; eisbär buch kinder; fantasiegeschichte; fantasievolle kindergeschichte; humorvolle kinderbücher; illustriertes kinderbuch; kinderbuch; kinderbuch 4 jahre; kinderbuch ab 4; kinderbuch ab 4 jahre; kinderbuch ab 5; kinderbuch ab 5 jahre; kinderbuch bär; kinderbuch eis; kinderbuch eisbär; kinderbuch eiscreme; kinderbuch eisdiele; kinderbuch kita; kinderbuch mit bär, Fachschema: Bilderbuch~Abzählreim~Kinderreim~Nursery Rhyme~Reim / Kinderreim~Bilderbuch / Sachbilderbuch / Tiere, Natur~Tier / Bilderbuch, Sachbilderbuch~Kinderwitz~Witz / Kinderliteratur, Jugendliteratur~Witze für Kinder~Homosexualität (LGBTQ) / Kinderliteratur, Jugendliteratur, Fachkategorie: Bilderbücher mit Erzähltexten~Frühe Kindheit: Reime und Wortspiele~Frühe Kindheit: Natur & Tiere~Kinder/Jugendliche: Komische (humorvolle) Fantasy~Kinder/Jugendliche: Freundschaftsgeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Humor & Witze~Kinder/Jugendliche: Persönliche und soziale themen: LGBT~Kinder/Jugendliche: Persönliche und soziale Themen: Mitgefühl, Einfühlungsvermögen, Freundlichkeit~Kinder/Jugendliche: Persönliche und soziale Themen: Fröhlichkeit, Freude~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Diversität, Gleichberechtigung und Inklusion, Interesse Alter: empfohlenes Alter: ab 4 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49030000, Warenverzeichnis für die Außenhandelsstatistik: 49030000, Länge: 246, Breite: 203, Höhe: 10, Gewicht: 263, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Seitenzahl: n.pag.,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software?
Die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software sind die Identifizierung von potenziellen Sicherheitslücken, die Durchführung von Penetrationstests, um Schwachstellen zu finden, und die Implementierung von Sicherheitspatches, um diese zu beheben. Es ist auch wichtig, regelmäßige Sicherheitstests durchzuführen, um sicherzustellen, dass die Software weiterhin geschützt ist und keine neuen Schwachstellen auftreten. Zusätzlich sollten Sicherheitstests von qualifizierten Fachleuten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **
-
"Was sind die wichtigsten Aspekte, die bei Sicherheitstests von Software beachtet werden müssen?"
Die wichtigsten Aspekte bei Sicherheitstests von Software sind die Identifizierung von Schwachstellen und potenziellen Angriffspunkten, die Überprüfung der Zugriffskontrollen und die Validierung der Verschlüsselungstechniken. Zudem ist es wichtig, die Software kontinuierlich zu testen und zu aktualisieren, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entspricht. Es ist auch entscheidend, dass die Tests von erfahrenen Sicherheitsexperten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **
-
Wie können Sicherheitstests dabei helfen, die Risiken für ein Unternehmen zu minimieren? Welche Aspekte sollten bei Sicherheitstests besonders berücksichtigt werden?
Sicherheitstests können helfen, Schwachstellen in Systemen aufzudecken und zu beheben, bevor sie von Angreifern ausgenutzt werden können. Durch regelmäßige Tests können potenzielle Risiken frühzeitig erkannt und minimiert werden. Besonders wichtig ist es, alle relevanten Angriffsvektoren zu berücksichtigen, sowohl intern als auch extern, und die Tests kontinuierlich zu aktualisieren, um mit neuen Bedrohungen Schritt zu halten. **
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von Software, Netzwerken und physischen Einrichtungen zu gewährleisten?
Sicherheitstests können potenzielle Schwachstellen in der Software, den Netzwerken und den physischen Einrichtungen identifizieren, die von potenziellen Angreifern ausgenutzt werden könnten. Durch die Durchführung von Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme und Einrichtungen den geltenden Sicherheitsstandards entsprechen und vor potenziellen Bedrohungen geschützt sind. Darüber hinaus können Sicherheitstests dazu beitragen, die Reaktionsfähigkeit und Widerstandsfähigkeit von Systemen und Einrichtungen gegenüber Angriffen zu verbessern. Indem potenzielle Schwachstellen frühzeitig erkannt und behoben werden, können Sicherheitstests dazu beitragen, die Gesamteffektivität von Software, Netzwerken und physischen Einrichtungen zu gew **
Ähnliche Suchbegriffe für Sicherheitstests
-
Siemens 6GK1721-1XG03-0AK0 SINEMA RC Client V3 OSD, für 1 Installation, OSD / Software-Download 6GK17211XG030AK0SINEMA RC Client V3 OSD für 1 Installation Software, OSD / Software-Download, License Key für Server, 3-sprachig (de, en,cn), Windows 10 Pro, Windows Server 2008, 2012 R2, 2016, 2019 (64-Bit) - - E-Mail-Adresse für die Aus- lieferung zwingend erforderlich . SINEMA RC Client V3 OSD für 1 Installation Software, OSD / Software-Download, License Key für Server, 3-sprachig (de, en,cn), Windows 10 Pro, Windows Server 2008, 2012 R2, 2016, 2019 (64-Bit) ******************************* E-Mail-Adresse für die Aus- lie ferung zwingend erforderlich .240,25 €*Versand: 6,80 €Sichere Weiterleitung zum Anbieter
-
Siemens 6AV21080AA000AY0 SIMATIC Energy Suite Software Update Service Software DownloadSIMATIC Energy Suite Engineering, SW Update Service, Im Rahmen dieses Vertrages erhalten Sie ein Jahr lang alle aktuellen Software-Versionen. Der Vertrag verlängert sich automatisch um 1 Jahr, wenn nicht 3 Monate vor Ablauf gekündigt wird. Liefer-und Leistungszeitraum: 1 Jahr ab Rechnungsdatum, Voraussetzung für Abschluss: aktuelle Version der Software - - Warenempfänger E-Mail Adresse zur Auslieferung erforderlich SIMATIC Energy Suite: Energiedatenerfassung automatisch generiert. Die SIMATIC Energy Suite als Option des TIA Portals verknüpft das Energiemanagement effizient mit der Automatisierung und bringt damit Energietransparenz in die Produktion. Mit ihr lassen sich unterschiedliche Energiedaten einheitlich zusammenfassen, puffern und visualisieren. Durch die deutlich vereinfachte Projektierung und die automatische Generierung des Energieprogramms wird der Projektierungsaufwand erheblich reduziert. Dank der durchgängigen Anbindung an SIMATIC Energy Manager lassen sich die erfassten Energiedaten nahtlos zu einem standortübergreifenden und gemäß ISO 50001 zertifizierten Energiemanagementsystem erweitern. Mit dem Software Update Service (SUS) können Sie Ihre Software einfach und kostengünstig aktuell halten und erhalten mit der Lieferfreigabe stets die neueste Software.201,03 €*Versand: 6,80 €Sichere Weiterleitung zum Anbieter
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern und welche verschiedenen Arten von Sicherheitstests gibt es?
Sicherheitstests können dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern, indem sie potenzielle Schwachstellen und Sicherheitslücken identifizieren. Durch regelmäßige Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme vor Cyberangriffen geschützt sind und die Daten ihrer Kunden und Mitarbeiter sicher sind. Es gibt verschiedene Arten von Sicherheitstests, darunter Penetrationstests, Vulnerability Scans, Security Audits und Security Risk Assessments. Jede Art von Sicherheitstest konzentriert sich auf unterschiedliche Aspekte der IT-Sicherheit und hilft dabei, Schwachstellen zu identifizieren und zu beheben. **
-
Wie können Sicherheitstests dazu beitragen, die Zuverlässigkeit und Stabilität von Systemen zu verbessern? Welche gängigen Methoden und Tools werden für Sicherheitstests eingesetzt?
Sicherheitstests können Schwachstellen und potenzielle Angriffspunkte in einem System identifizieren, um diese zu beheben und die Sicherheit zu erhöhen. Durch regelmäßige Sicherheitstests können Systeme auf dem neuesten Stand gehalten und vor möglichen Bedrohungen geschützt werden. Gängige Methoden und Tools für Sicherheitstests sind Penetrationstests, Vulnerability Scanning, Code-Analysen und Security Information and Event Management (SIEM) Systeme. **
-
Wie können Unternehmen sicherstellen, dass ihre Software und Systeme durch regelmäßige Sicherheitstests vor potenziellen Bedrohungen geschützt sind?
Unternehmen können sicherstellen, dass ihre Software und Systeme durch regelmäßige Sicherheitstests vor potenziellen Bedrohungen geschützt sind, indem sie eine umfassende Sicherheitsrichtlinie implementieren, die regelmäßige Tests und Audits vorschreibt. Darüber hinaus sollten sie sicherstellen, dass ihre Entwickler und IT-Teams regelmäßig geschult werden, um auf dem neuesten Stand der Sicherheitspraktiken zu bleiben. Die Verwendung von automatisierten Sicherheitstools und -scans kann ebenfalls dazu beitragen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. Schließlich ist es wichtig, dass Unternehmen eine proaktive Herangehensweise an die Sicherheit ihrer Software und Systeme verfolgen, indem sie regelmäßig Updates und Patches installieren, um bekannte Sicherheitslücken zu **
-
"Was sind die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung?"
Die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung sind Penetrationstests, Code-Analysen und Sicherheits-Audits. Penetrationstests simulieren Angriffe von außen, um Schwachstellen aufzudecken. Code-Analysen überprüfen den Programmcode auf potenzielle Sicherheitslücken, während Sicherheits-Audits die gesamte Softwarearchitektur auf Sicherheitsrisiken hin untersuchen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.